La plataforma europea que devuelve el control de la red
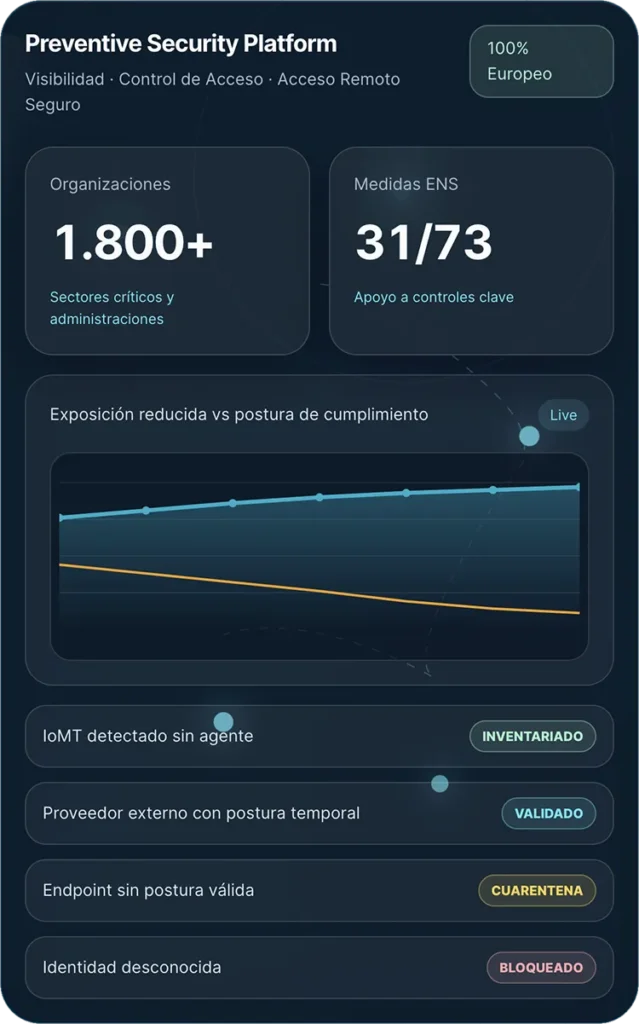
OpenNAC Enterprise by Cipherbit es una plataforma europea de Network Access Control (NAC) diseñada para ofrecer visibilidad, control de acceso y acceso remoto seguro desde un único motor de políticas.
Descubre todos los activos conectados, evalúa el contexto de cada acceso y aplica automáticamente las políticas de seguridad necesarias para proteger entornos IT, OT, IoT e IoMT sin sustituir la infraestructura existente.
Reduce exposición sin interrumpir la operación: las políticas se adaptan al usuario, al dispositivo y al contexto.
Inversión protegida
Aprovecha switches, firewalls, directorios, CMDB y SOC existentes, evitando lock-in de hardware.
Garantía de cumplimiento
Aporta trazabilidad, inventario y control de acceso alineado con ENS, NIS2 y DORA.
Riesgo financiero contenido
Cuarentena, segmentación y acceso remoto con postura reducen la probabilidad de incidentes y paradas.
el reto actual
La red ya no tiene perímetro
La transformación digital ha convertido la red en un ecosistema donde conviven usuarios, dispositivos IoT, sistemas industriales, equipos médicos, proveedores externos y empleados remotos.
Sin visibilidad ni políticas dinámicas, cualquier activo puede convertirse en un punto de entrada hacia los sistemas críticos.
CÓMO PROTEGE OPENNAC ENTERPISE
El riesgo se construye paso a paso. OpenNAC lo detiene antes del incidente.
01
Descubre
Identifica automáticamente todos los activos conectados, incluidos dispositivos IT, OT, IoT e IoMT.
02
Identifica
Relaciona cada dispositivo con su identidad, criticidad y nivel de confianza.
03
Evalúa
Analiza identidad, postura de seguridad, contexto y nivel de riesgo antes de permitir el acceso.
04
Decide
Aplica automáticamente la política definida para cada usuario, dispositivo o tercero.
ON
Protege: OpenNAC interrumpe la cadena
Permite, segmenta, limita, aísla o bloquea el acceso según el riesgo detectado.
Capacidades
Tres módulos. Un único motor de políticas.
OpenNAC Enterprise combina tres capacidades complementarias para ofrecer una visión completa de la red y aplicar controles de acceso adaptativos desde una única plataforma.
Módulo 1
Visibilidad
Conoce todo lo que está conectado a la red.
Descubre y clasifica activos IT, OT, IoT e IoMT mediante técnicas activas, pasivas o con agente para mantener un inventario actualizado y una visión completa del entorno.
Resultado: inventario completo, exposición cuantificada y gobierno operativo real.
Uso: visibilidad pasiva para IoMT/OT; pasiva, activa o con agente para IT gestionado.
Límite claro: la remediación de vulnerabilidades legacy depende de las ventanas y decisiones operativas del cliente.
Módulo 2
Control de Acceso
Permite únicamente el acceso necesario.
Aplica políticas Zero Trust basadas en identidad, postura y contexto para conceder, limitar o denegar el acceso de forma dinámica.
Resultado: acceso completo, segmentado, invitado, privilegiado o denegado según riesgo.
Uso: AD, LDAP, SSO, certificado, MFA, postura de AV, parches y configuración.
Límite claro: las políticas deben definirse y aprobarse con el equipo de seguridad y operación.
Módulo 3
Acceso Remoto Seguro
VPN nativa basada en WireGuard, MFA/2FA, validación de postura, full-tunnel y agente disoluble para terceros.
Resultado: conectividad segura desde cualquier entorno y acceso controlado a recursos autorizados.
Uso: Windows, macOS, Linux, Android e iOS; terceros sin instalación permanente.
Límite claro: el alcance de acceso remoto depende de perfiles, recursos aprobados y política corporativa.
Especificaciones e interoperabilidad
La parte técnica, presentada como una ficha clara de decisión.
Arquitectura
Software-first
Diseñado para funcionar sobre la infraestructura existente.
OpenNAC Enterprise adopta un enfoque software-first que aprovecha la infraestructura existente y se integra con el ecosistema tecnológico de la organización.
Las acciones se ejecutan según políticas aprobadas.
Permitir, segmentar, cuarentenar o bloquear se define con el cliente para proteger sin comprometer continuidad operacional.
Gobierno humano
Las excepciones y cambios siguen bajo responsabilidad del equipo.
La plataforma aporta enforcement y trazabilidad; el diseño de políticas queda gobernado por seguridad y operación.
Seguridad adaptada a cada entorno
Un mismo motor. Diferentes necesidades.
01
Sanidad
Protección de dispositivos IoMT mediante visibilidad pasiva y segmentación sin impacto clínico.
02
OT / Industria
Control de accesos, segmentación y protección de redes OT preservando la continuidad operativa.
03
IT corporativo
Políticas dinámicas basadas en identidad, postura y contexto para usuarios y dispositivos.
04
Terceros
Accesos temporales, auditables y de mínimo privilegio para proveedores y colaboradores.
Healthcare / IoMT
Visibilidad sin tocar la operación clínica.
Inventario y clasificación de dispositivos médicos mediante aproximaciones pasivas, sin agentes y sin comprometer la prestación asistencial.
Visibilidad pasiva
CMDB sanitaria
Segmentación por criticidad
OT / Industria
Políticas prudentes, segmentación y control de accesos de mantenimiento sin escaneos intrusivos.
IT corporativo
Validación de identidad, postura del endpoint y aplicación dinámica de VLAN, ACL, cuarentena o bloqueo.
Cadena de suministro
Proveedores y partners con acceso acotado, temporal, auditable y de mínimo privilegio.
Gobierno unificado
La política sigue al usuario y al dispositivo.
Cada intento de conexión se evalúa con el mismo flujo: conexión, identidad, postura, política y acceso dinámico.
El resultado puede ser acceso completo, acceso segmentado, VPN remota, cuarentena o bloqueo.
01
Conexión del usuario o dispositivo.
02
Validación de identidad.
03
Evaluación de la postura de seguridad.
04
Aplicación de la política correspondiente.
05
Acceso, segmentación, cuarentena o bloqueo.
IT · IoT · OT · IoMT
Activos gestionados y no gestionados
Motor ONE
Identidad · Postura · Contexto
SOC / SIEM / CMDB
Eventos, evidencias y trazabilidad
Segmentación dinámica
VLAN · ACL · Cuarentena
Acceso remoto seguro
WireGuard · MFA · Full-tunnel
Entregables operacionales
Ejemplo de ticket de incidente / acceso.
OPENNAC-INC-2026-0412
SOFTWARE-FIRST
Asunto
Endpoint externo intenta acceder a red OT con postura incompleta.
Hora de notificación
2026-04-12 · 10:42 CET
Entidad origen
Proveedor externo · dispositivo no corporativo · portal cautivo.
Destino solicitado
Segmento mantenimiento OT · recurso autorizado bajo ventana temporal.
Actividad detectada
Identidad validada, postura temporal incompleta y solicitud de acceso fuera de perfil.
Riesgo
Acceso externo no conforme; posible exposición de segmento crítico.
Mitigación aplicada
Acceso limitado, VLAN aislada, sesión auditada y alerta enviada a SIEM/SOC.
Acción recomendada
Revisar autorización, validar postura del equipo y aprobar excepción si procede.
Gobierno y cumplimiento
Controles técnicos alineados con los marcos regulatorios europeos.
OpenNAC Enterprise convierte requisitos normativos en controles operativos mediante inventario continuo, control de acceso, segmentación y trazabilidad sobre usuarios, dispositivos y terceros.
ENS
Inventario, control de acceso y evidencias
NIS2
Gestión de riesgo, terceros y continuidad
DORA
Resiliencia operativa y supervisión de accesos
CPSTIC 105
Confianza para organismos y entornos críticos
Trust Center
Confianza verificable para compras, seguridad y cumplimiento.
CCN-CERT / CPSTIC 105
Catálogo STIC 105 desde 2018
Gartner Market Guide for NAC
Incluido 4 veces consecutivas
ENS / NIS2 / DORA
Alineación operativa
1.800+ organizaciones
Adopción contrastada
Evidencias y datos
Solicitable
Información recomendada para procurement y equipos de privacidad
Residencia y retención
Documentar en propuesta o contrato según entorno del cliente.
Subprocesadores
Relación y cambios disponibles bajo proceso de proveedor.
Notificación de incidentes
Compromisos a formalizar en SLA, DPA o acuerdo de servicio.
Auditoría y DPIA
Evidencia, certificaciones y soporte para evaluaciones de riesgo.
Valor empresarial
Más visibilidad. Más control. Menos exposición.
OpenNAC Enterprise transforma la seguridad de red en una capacidad operativa que permite conocer qué ocurre en cada momento, aplicar políticas de acceso dinámicas y mantener el control sobre usuarios, dispositivos y terceros desde una única plataforma.
Plataforma europea1.800+
organizaciones protegidas con visibilidad, control de acceso y acceso remoto seguro.
01Reducir exposición
Inventario continuo y políticas que transforman dispositivos desconocidos en riesgo gestionable.
02Proteger continuidad
Control sin disrupción para hospitales, OT, servicios esenciales y redes distribuidas.
03Simplificar operación
Un motor de políticas para IT, IoT, OT, IoMT, terceros y acceso remoto.
04Demostrar cumplimiento
Evidencias, trazabilidad y gobierno alineados con ENS, NIS2, DORA y CPSTIC.
Caso de éxito
Hospital Clínic Barcelona: visibilidad y control sin interrupción operativa.
En un entorno clínico de alta complejidad, con dispositivos IoMT, sistemas OT y miles de equipos conectados, OpenNAC permitió avanzar hacia una arquitectura Zero Trust con migración acompañada.
dispositivos gestionados
0+
centros migrados
0
visibilidad
0%
Zero Trust
arquitectura aplicada
Resultados destacados
Mayor autonomía del equipo técnico del hospital.
Migración en más de 24 centros sin interrupción operativa.
Segmentación dinámica por tipo de dispositivo, servicio y nivel de riesgo.
Más agilidad en consultas y toma de decisiones gracias a CMDB y analytics integrados.
“OpenNAC nos permitió tener visibilidad completa de todo lo que estaba conectado a nuestra red, algo que nunca habíamos tenido antes.”
Paco Sánchez, Responsable de Seguridad TIC – Hospital Clínic Barcelona
¿Por qué Cipherbit?
Un fabricante europeo con visión operativa, no solo tecnológica.
Mientras otros proveedores venden componentes aislados, Cipherbit construye una plataforma de seguridad preventiva diseñada para organizaciones críticas, reguladas y distribuidas.
1800+ organizaciones protegidas
Tecnología soberana europea
01
Software‑first
Sin dependencia de hardware propietario..
02
Infraestructura agnóstica
Se integra con el ecosistema existente.
03
Especialización sectorial
Experiencia en sanidad, industria, administraciones públicas y defensa.
04
Adaptabilidad
La plataforma se adapta al hardware propietario.
05
Innovación continua
Zero Trust, acceso seguro y nuevas capacidades.
06
Soporte experto
Acompañamiento técnico durante todo el ciclo de vida de la solución.
Implementación
Un despliegue progresivo, seguro y sin interrupciones
El modelo de implantación combina evaluación inicial, laboratorio, piloto, migración gradual y acompañamiento técnico para minimizar riesgos y acelerar la adopción.
Licenciamiento e implementación
Modular y adaptado a cada organización
OpenNAC Enterprise permite incorporar únicamente las capacidades necesarias —Visibilidad, Control de Acceso y Acceso Remoto Seguro— facilitando una implantación progresiva y alineada con las necesidades de cada entorno.
Recupere el control de su red.
Descubre cómo OpenNAC Enterprise puede ayudarte a conocer todo lo que se conecta a tu infraestructura, aplicar políticas de acceso adaptativas y evolucionar hacia un modelo Zero Trust preparado para los entornos más críticos.